
 Ivanti · Zero Trust Access
Acceso seguro según usuario, dispositivo y contexto
Ivanti Neurons for Zero Trust Access permite definir acceso a aplicaciones según identidad, dispositivo y contexto. G-BIZ acompaña las políticas y la integración según tu entorno.
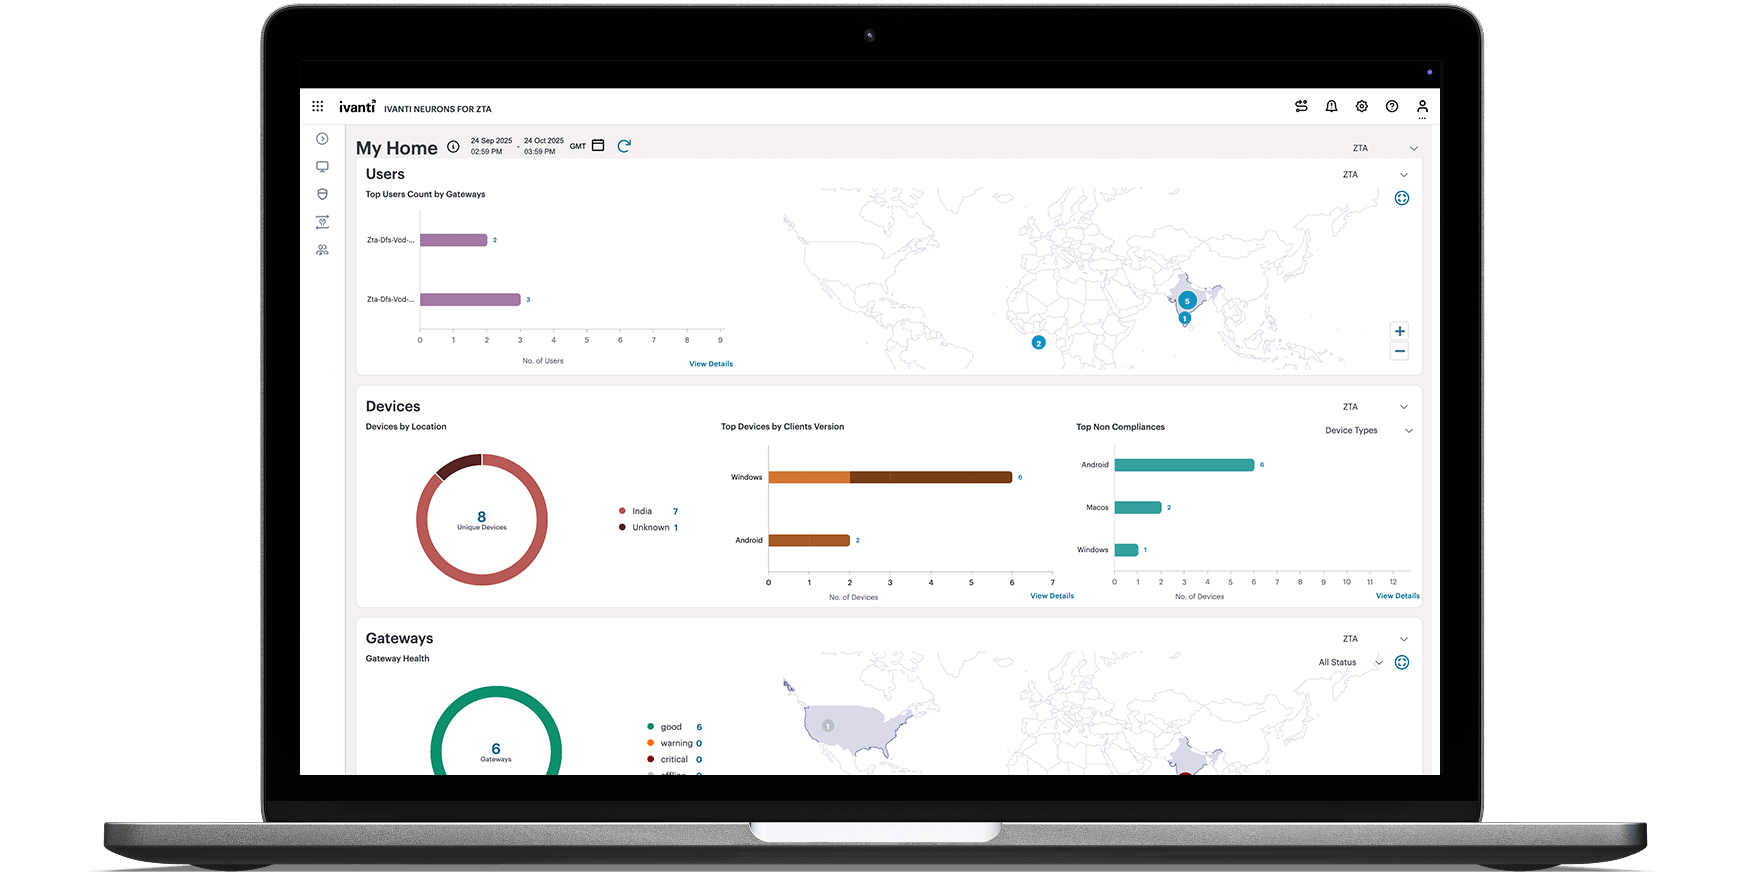
Datos ilustrativos
Proteger aplicaciones sin extender confianza innecesaria
El trabajo híbrido, las aplicaciones cloud y los dispositivos fuera de la red exigen decisiones de acceso continuas y contextuales.
← Volver al portafolio IvantiIvanti Neurons for Zero Trust Access
Zero Trust Access aplica acceso granular a aplicaciones privadas mediante identidad, postura y políticas contextuales. Su arquitectura ZTNA permite planear una transición o coexistencia con VPN según las necesidades del entorno.
El alcance se confirma durante el assessment: edición, versión, módulos, sistemas compatibles y conectores.
Consultar el producto oficial ↗Zero Trust aplicado al acceso de aplicaciones
Ivanti Neurons for ZTA es una solución SaaS de ZTNA que puede convivir con VPN y entornos cloud-first.
Autenticación contextual
Decisiones por identidad, grupo, dispositivo y condición.
Acceso por aplicación
Conectividad granular sin exponer la red completa.
Postura del dispositivo
Verificación de cumplimiento antes y durante el acceso.
Políticas condicionales
Reglas por recurso, población, ubicación y riesgo.
Visibilidad central
Gateways, usuarios, dispositivos, aplicaciones y actividad.
Experiencia del usuario
Acceso seguro diseñado para reducir fricción operativa.
Decisiones de acceso con contexto
Las políticas relacionan identidad, postura y aplicación para definir el acceso autorizado y revisar cambios de contexto.
Acceso proporcional al riesgo y al recurso
La arquitectura se diseña alrededor de aplicaciones, poblaciones y controles existentes, no como una sustitución indiscriminada.
Trabajo híbrido
Acceso a aplicaciones privadas desde ubicaciones y dispositivos diversos.
Terceros y proveedores
Conectividad limitada a los recursos autorizados.
Migración desde VPN
Coexistencia y transición gradual hacia acceso por aplicación.
Resultados que orientan el diseño
Menor alcance de acceso
Autorizar recursos específicos según usuario y necesidad.
Contexto continuo
Revisar condiciones de identidad y dispositivo durante el acceso.
Transición gradual
Definir pilotos y coexistencia según aplicaciones y dependencias.
Conecte la solución con su entorno
Identidad y postura
Proveedores de identidad y gestión de dispositivos según compatibilidad.
Aplicaciones y acceso
Aplicaciones privadas, gateways y coexistencia con VPN según diseño.
G-BIZ revisa conectores, APIs, versiones, permisos y flujo de datos antes de definir una integración.
De la plataforma a una capacidad sostenible
Integramos tecnología, proceso, adopción y gobierno para que la solución responda al entorno real del cliente.
Assessment y diseño
Alcance, arquitectura, políticas, integraciones, roadmap y criterios de éxito.
Implementación y migración
Configuración, pruebas, coexistencia, despliegue controlado y capacitación.
Integración y automatización
Identidad, servicios, endpoints, seguridad, monitoreo y fuentes empresariales.
Operación y optimización
Soporte, operación, indicadores, adopción y mejora continua.
Modernicemos el acceso sin frenar al usuario.
Mapeamos aplicaciones, identidades, dispositivos y dependencias para definir una transición segura.