
 Ivanti · Patch Management
Parches priorizados por riesgo y automatizados
Reduzca la exposición con inteligencia de vulnerabilidades, evaluación de confiabilidad y flujos de parcheo para Windows, macOS, Linux y aplicaciones de terceros.
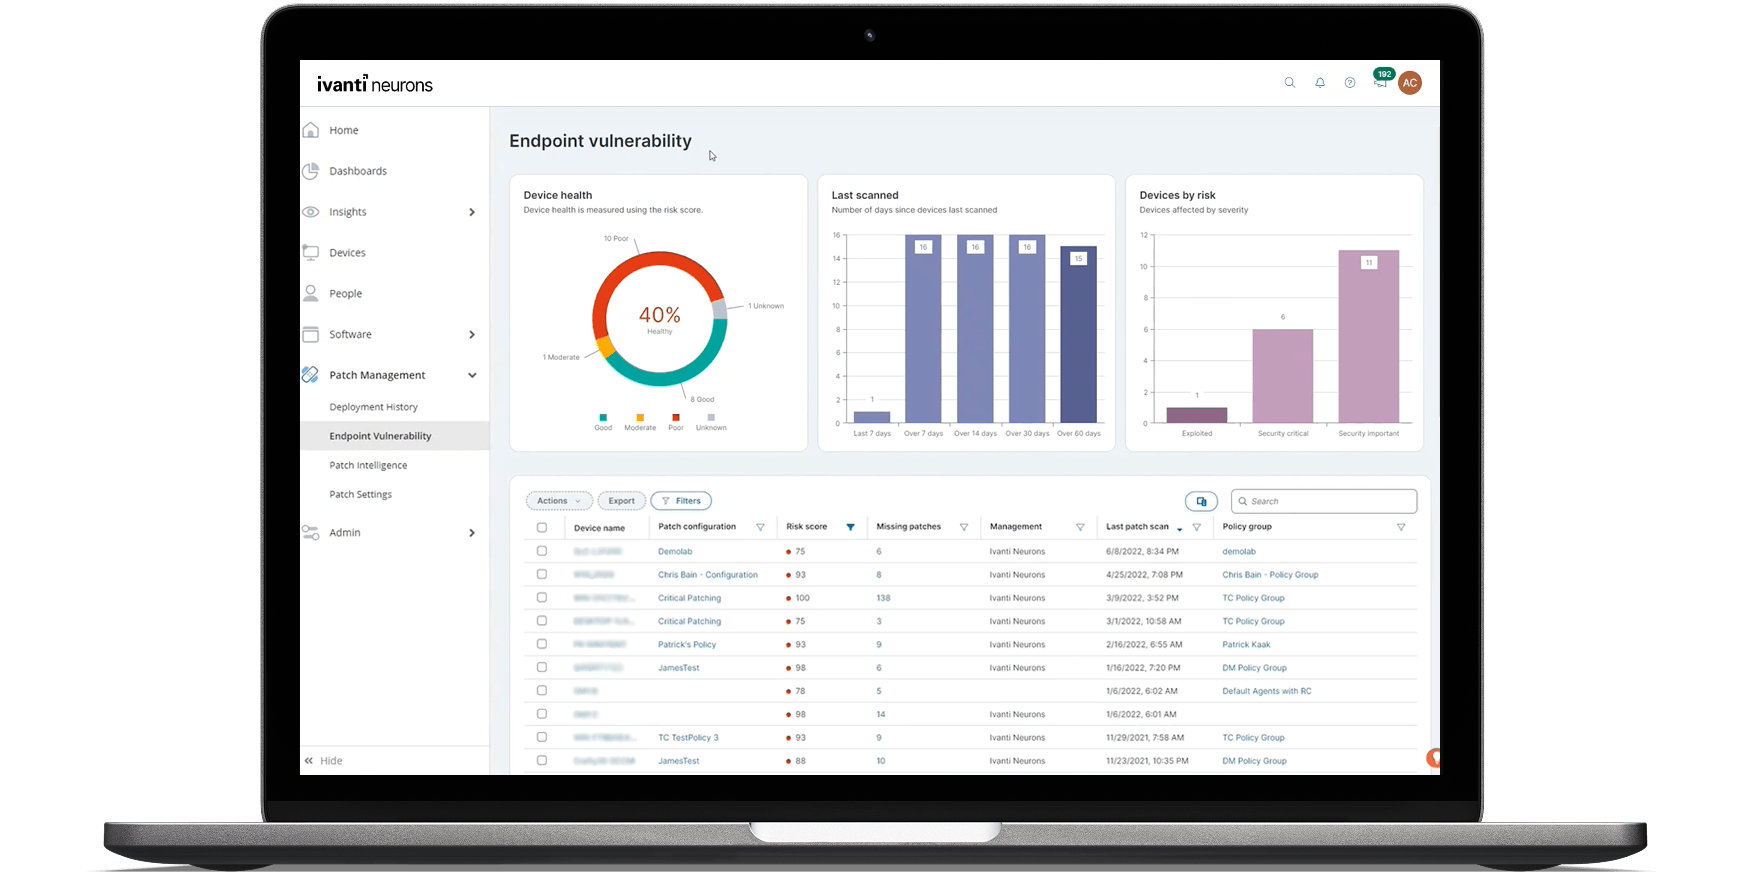
Datos ilustrativos
Parchear primero lo que realmente reduce riesgo
El volumen de vulnerabilidades, la diversidad de plataformas y las ventanas limitadas hacen imposible tratar todos los parches de la misma forma.
← Volver al portafolio IvantiIvanti Neurons for Patch Management
Patch Management es una solución en la nube para priorizar y desplegar parches en sistemas operativos y aplicaciones de terceros. Combina riesgo activo, confiabilidad del parche y estado de cumplimiento.
El alcance se confirma durante el assessment: edición, versión, módulos, sistemas compatibles y conectores.
Consultar el producto oficial ↗Inteligencia, despliegue y validación en un solo flujo
Ivanti Neurons for Patch Management combina visibilidad de riesgo, confiabilidad del parche, automatización y cumplimiento del dispositivo.
Inteligencia de vulnerabilidades
Contexto de amenaza, exposición y priorización.
Catálogo multiplataforma
Windows, macOS, Linux y aplicaciones de terceros.
Anillos y pilotos
Pruebas progresivas antes de ampliar el despliegue.
Automatización
Políticas, ventanas, reinicios y acciones repetibles.
Cumplimiento
Estado por dispositivo, parche, grupo y criticidad.
Integración
UEM, ITSM, scanners y flujos de remediación.
Una vista accionable del riesgo y la remediación
El programa de parcheo combina contexto de riesgo con pruebas, despliegue progresivo y verificación del estado final.
Patching alineado con criticidad y operación
La estrategia define políticas por población, criticidad, plataforma, ventana y tolerancia al cambio.
Parches de seguridad
Respuesta priorizada ante vulnerabilidades explotadas o críticas.
Aplicaciones de terceros
Cobertura más allá del sistema operativo con un catálogo común.
Cumplimiento y auditoría
Evidencia de evaluación, despliegue, excepciones y estado final.
Resultados que orientan el diseño
Prioridades claras
Orientar la corrección con contexto de amenaza y exposición.
Despliegues controlados
Organizar pilotos, anillos y ventanas según la operación.
Cumplimiento visible
Revisar el estado de dispositivos y documentar excepciones.
Conecte la solución con su entorno
Visibilidad del endpoint
Discovery y UEM aportan contexto del parque administrado.
Remediación coordinada
ITSM y soluciones Ivanti de riesgo conectan identificación y acción.
G-BIZ revisa conectores, APIs, versiones, permisos y flujo de datos antes de definir una integración.
De la plataforma a una capacidad sostenible
Integramos tecnología, proceso, adopción y gobierno para que la solución responda al entorno real del cliente.
Assessment y diseño
Alcance, arquitectura, políticas, integraciones, roadmap y criterios de éxito.
Implementación y migración
Configuración, pruebas, coexistencia, despliegue controlado y capacitación.
Integración y automatización
Identidad, servicios, endpoints, seguridad, monitoreo y fuentes empresariales.
Operación y optimización
Soporte, operación, indicadores, adopción y mejora continua.
Construyamos un programa de parcheo medible.
Conectamos inventario, riesgo, ventanas, pruebas y cumplimiento en una ruta controlada.