
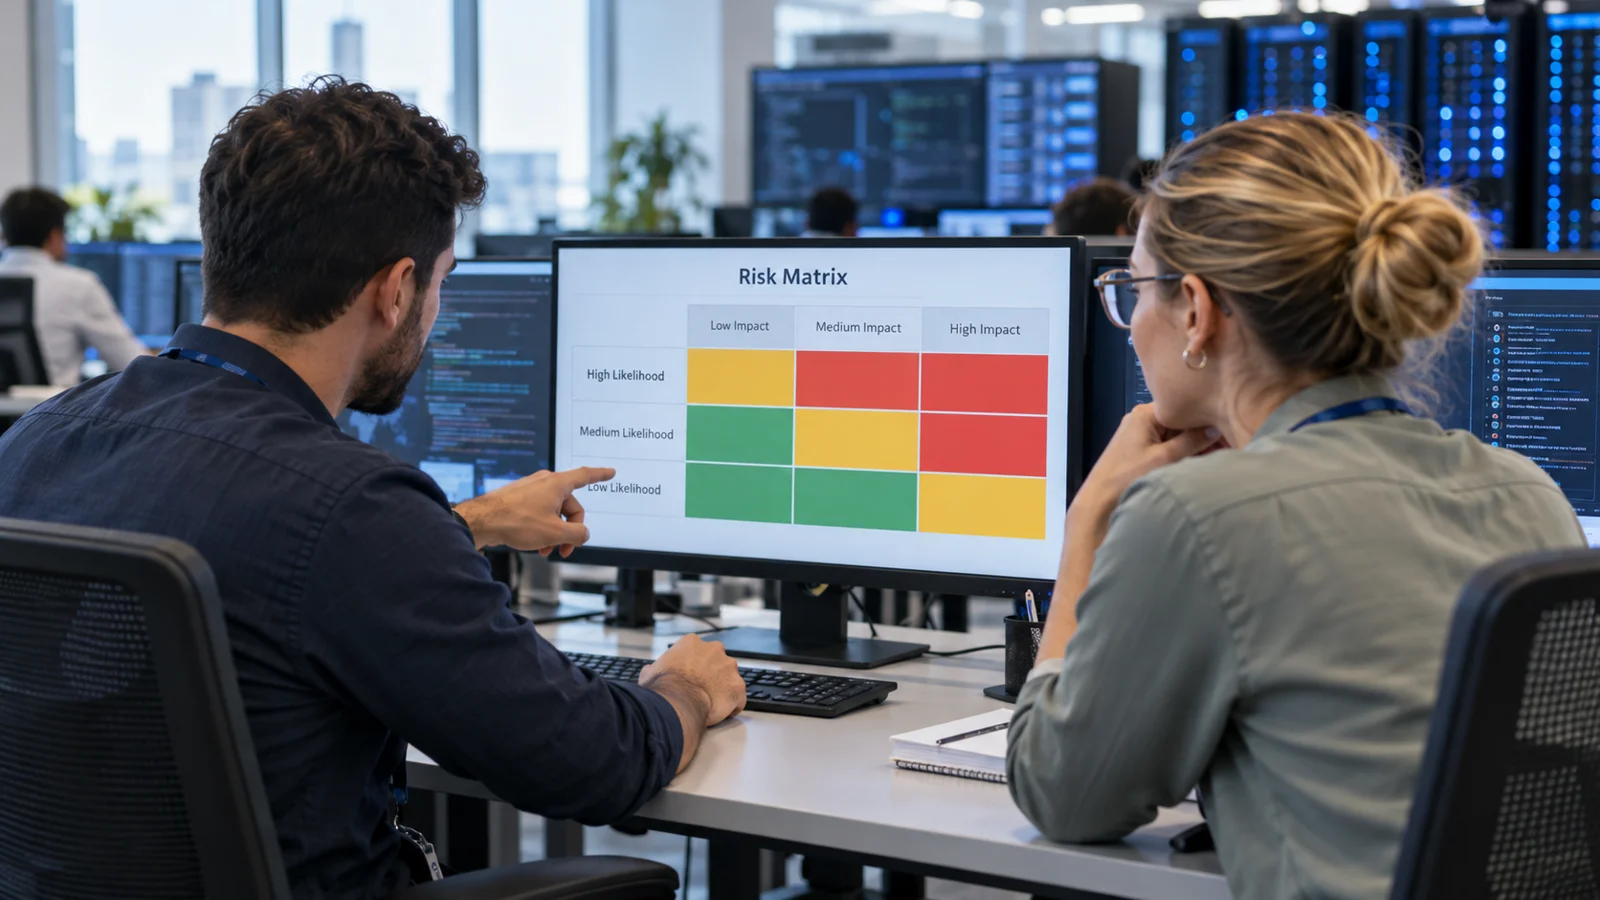
Una lista de vulnerabilidades es un insumo; la decisión operativa requiere contexto. CISA anunció la retirada de su boletín semanal para reforzar un enfoque que considera el riesgo real. Para una empresa que utilizaba ese resumen como punto de partida, el cambio plantea dos tareas concretas: mantener la cobertura de información y revisar cómo se decide qué corregir primero.
El hecho: cambia el canal, no desaparece la información
En un aviso publicado el 16 de septiembre de 2026, CISA comunicó que dejaría de emitir el Weekly Vulnerability Bulletin el 28 de septiembre. Explicó que la medida acompaña la transición desde la severidad hacia factores de riesgo, como evidencia de explotación y exposición. El organismo señaló que seguiría ofreciendo información mediante el catálogo KEV, alertas y avisos de ciberseguridad, así como los registros CVE.
El aviso también pidió a los suscriptores revisar sus preferencias y recomendó consultar directamente los comunicados de fabricantes. La referencia a la directiva BOD 26-04 corresponde al ámbito federal estadounidense; este artículo no la presenta como una obligación general para las empresas mexicanas. Leer el aviso original de CISA.
Contexto: de la puntuación al escenario de exposición
Como análisis editorial, una puntuación técnica ayuda a comprender la gravedad potencial, pero necesita relacionarse con el entorno. Dos activos con el mismo hallazgo pueden sostener servicios distintos y tener diferente exposición. Un sistema accesible desde Internet, una aplicación que procesa información sensible y un equipo aislado no plantean el mismo escenario operativo.
Eso no justifica ignorar las vulnerabilidades de menor prioridad. Permite ordenar la atención y documentar las razones. La organización necesita una política que combine el hallazgo, la evidencia disponible, la criticidad del servicio, los controles existentes y la capacidad de corregir sin provocar una interrupción innecesaria.
¿Qué significa para las empresas?
La primera revisión debe enfocarse en las fuentes. Si el equipo esperaba un correo semanal, debe confirmar quién recibe ahora las alertas relevantes y cómo se convierten en trabajo. Una suscripción activa no garantiza que el hallazgo tenga responsable; una herramienta de escaneo tampoco confirma que el activo esté correctamente identificado.
La prioridad debe explicar qué se protege, qué exposición existe y qué evidencia permitirá verificar la corrección.
La segunda revisión es de gobierno: acordar entre seguridad, infraestructura y los propietarios del servicio quién prioriza, quién implementa y quién acepta una excepción. El plazo y el tratamiento deben quedar registrados. La ausencia de un parche puede requerir medidas temporales, pero éstas también necesitan seguimiento y una fecha de revisión.
Implicaciones técnicas y operativas
Recomendamos correlacionar los hallazgos con inventario y responsables. Para cada caso relevante, registrar producto y versión, fecha de detección, fuente, evidencia de exposición, criticidad del servicio y siguiente acción. La coincidencia con una entrada del catálogo KEV aporta una señal de explotación conocida; el equipo debe consultar el registro vigente y confirmar que corresponde al producto afectado.
Antes de desplegar una corrección conviene evaluar dependencias, realizar pruebas y acordar la ventana. Después, verificar la versión instalada o repetir la comprobación técnica. Cerrar el ticket únicamente porque se ejecutó una tarea puede dejar pendientes que el proceso debería detectar. La excepción se conserva hasta disponer de evidencia suficiente.
Consideraciones para responsables de TI
- Actualizar las fuentes y suscripciones utilizadas por el equipo, con un responsable de revisión.
- Definir criterios de prioridad que puedan explicarse y auditarse.
- Vincular las acciones al servicio y al propietario del activo.
- Separar corrección aplicada, validación realizada y riesgo aceptado.
- Revisar periódicamente los casos vencidos y las medidas temporales.
Los indicadores útiles incluyen cobertura del inventario, hallazgos sin propietario y correcciones pendientes de validación. Deben interpretarse junto con el contexto: reducir el número de tickets no equivale por sí mismo a reducir la exposición.
Perspectiva G-BIZ
La noticia conecta con la gestión de vulnerabilidades, la seguridad y continuidad y la consultoría tecnológica de G-BIZ. Una evaluación permite revisar fuentes, procesos y plataformas como ManageEngine, con controles y alcances acordados para cada organización.
Fuentes originales
CISA: aviso oficial sobre el boletín semanal — 16 de septiembre de 2026.